Doğrulanmış belge ne demek, sahtesi neden zor?
Doğrulanmış belge kurumun dijital imzasını taşır, imzalı güven listesi ve iptal listesiyle denetlenir ve yalnız telefonundaki anahtarla gösterilebilir.
Yazan: Tamga Wallet ekibi6 dk okuma
Doğrulanmış belge, bir bilgisayarın kendi başına denetleyebildiği belgedir. Belgeyi veren kurumun dijital imzasını taşır, kurum imzalı bir güven listesinde bulunur ve yayımlanan bir iptal listesi belgenin hâlâ geçerli olup olmadığını söyler. Tek harfi değiştirirsen imza bozulur, uydurma bir kurum listede çıkmaz, belge de yalnız telefonundan hiç çıkmayan bir anahtarla birlikte çalışır. Sahtesini yapmanın PDF'e, fotokopiye ya da ekran görüntüsüne göre çok daha zor olmasının nedeni bu.
Aşağıda bu denetimleri tek tek, sade bir dille anlatıyoruz; her birinin nerede durduğunu da.
PDF'in ya da ekran görüntüsünün sorunu ne?
PDF diploma ya da öğrenci kartının fotoğrafı resmî görünür ama içinde bir makinenin denetleyebileceği hiçbir şey yoktur. Belgeyi alan kişinin üç sorusu olur ve hiçbirine iyi bir yanıt bulamaz:
- Gerçekten bu kurumdan mı geldi? Logo kopyalanabilir.
- Bir şey değiştirildi mi? Bir tarih ya da not birkaç dakikada düzeltilir.
- Hâlâ geçerli mi? Geçen dönem okuldan ayrılan öğrencinin elinde geçen dönemin kartı durur.
Bugün bunun yanıtı çoğu zaman kuruma bir telefon ya da e-postadır. Yavaştır, büyüdükçe de işlemez. Doğrulanmış belge üç sorunun yanıtını saniyeler içinde, kuruma sormadan verir.
Dijital imza ne, sade bir dille?
Dijital imza, yalnız belli bir gizli anahtarın sahibinin üretebildiği, eşleşen açık anahtarla herkesin denetleyebildiği kısa bir veridir. Gizli anahtar kurumda durur, açık anahtar yayımlanır.
Üniversite diplomanı verirken yazılımı içeriğin parmak izini çıkarır ve bu parmak izini imzalar. Doğrulayıcı eline geçen belgeden parmak izini yeniden hesaplar ve imzayı denetler. Belgede tek bir karakter bile değiştiyse parmak izi farklı çıkar, imza artık tutmaz. Tamga Network bunun için AB cüzdanlarının kullandığı algoritmayı kullanır (P-256 eğrisinde ECDSA ve SHA-256, kısa adıyla ES256).
Seçici paylaşımı mümkün kılan küçük bir ayrıntı var. Belgedeki her alanın (ad, derece, mezuniyet tarihi, not) parmak izi, araya rastgele bir değer katılarak ayrı ayrı çıkarılır; kurum bu parmak izlerinin listesini imzalar. Yalnız "derece"yi paylaştığında doğrulayıcı o tek alanı alır ve parmak izinin imzalı listede olduğunu görür. Öbür alanlar gizli kalır; doğrulayıcı yalnız hiçbir şey ele vermeyen parmak izlerini görür. Bunun arkasındaki biçim, IETF'in RFC 9901 olarak yayımladığı SD-JWT'dir (SD-JWT VC yazısı). ISO mdoc biçimi (ISO/IEC 18013-5) de aynı fikirle çalışır.
Anahtar kimin, bunu nereden biliyoruz?
İmza, belgeyi bir anahtarın imzaladığını kanıtlar. O anahtarın gerçek bir üniversiteye ait olduğunu kanıtlamaz. Güven listesi bunun için var.
Tamga Network'teki her kurumun, imza anahtarını kimliğine bağlayan bir sertifikası vardır. Sertifika da imzalıdır ve zincir bir kök anahtara kadar çıkar:
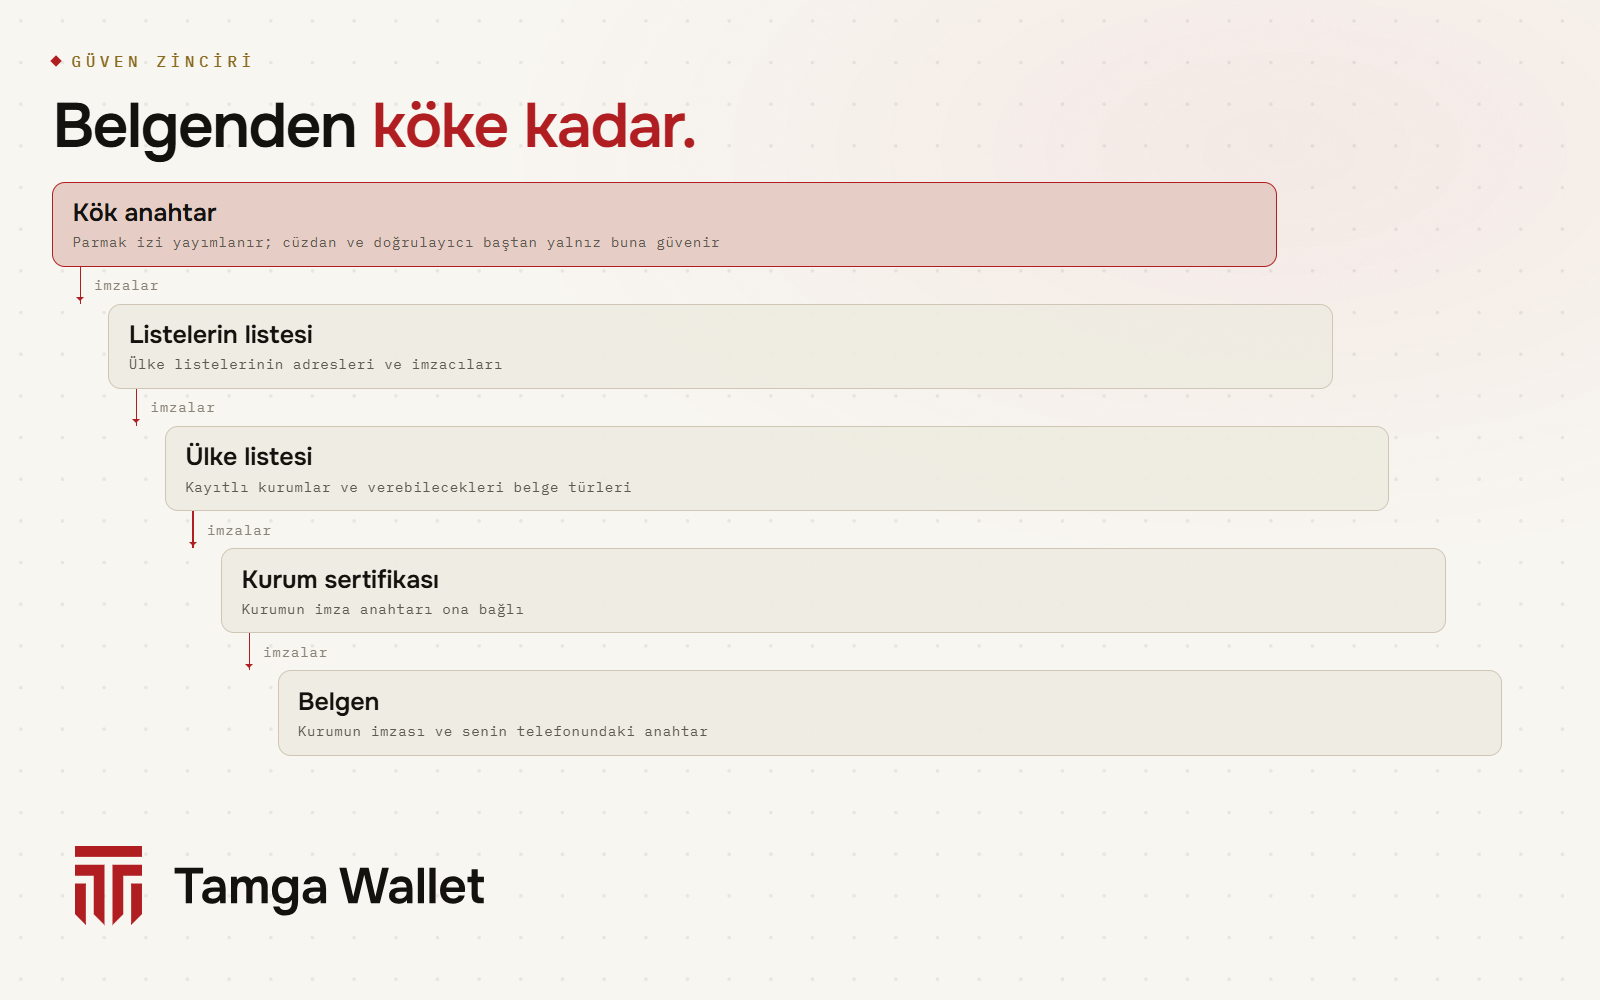
- Kök anahtar. Cüzdan ve doğrulayıcı baştan tek bir şeye güvenir: yayımlanan kök anahtar parmak izine.
- Listelerin listesi. Kök tarafından imzalanır; her ülkenin listesini ve o listeyi kimin imzalayabileceğini gösterir. AB de aynı iki katmanlı yapıyı kullanır.
- Ülke listesi. Kayıtlı kurumları, her birinin verebileceği belge türlerini, kayıtlı doğrulayıcıları ve tanınan cüzdan sağlayıcıları sayar.
- Kurum sertifikası. Kurumun imza anahtarını listedeki kaydına bağlar.
- Belgen. O anahtarla imzalanmıştır.
Burada önemli bir ayrıntı var. Belge kendisini hangi kurumun verdiğini söyler ama doğrulayıcı belgenin sözüne bakmaz. Kurumun kimliği sertifikasından çıkarılır. Sahteci bir belgeye "X Üniversitesi verdi" yazıp bunun tutmasını bekleyemez.
Listede olmak da açık çek değildir. Her kurum belli belge türleri için yetkilidir ve bu kontrol kapatılamaz. Kayıtlı bir bilet satıcısı, doğrulayıcıların kabul edeceği bir diploma veremez. Ağa kaydolmak kuruma yetki vermez; diploma verme hakkı ağın dışından, o kurumu yöneten yasadan gelir.
Biri belgemi kopyalasa neden işe yaramaz?
Çünkü kopya, belgeyi göstermeye yetmez. Her belge, telefonunun anahtar deposunda (iPhone'da Secure Enclave, Android'de Keystore) üretilen bir anahtara bağlıdır. Anahtar dışarı aktarılamaz; yedeğe de taşıma dosyasına da girmez.
Belge paylaştığında cüzdan sunumu o anahtarla imzalar. İmzanın içinde doğrulayıcının seçtiği tek kullanımlık bir değer ve doğrulayıcının kendi kimliği de vardır. Bu yüzden:
- belge dosyasını kopyalayanın anahtarı yoktur, imzayı üretemez;
- araya girip bir sunumu yakalayan onu başka bir siteye kullanamaz, çünkü sunum asıl doğrulayıcının adını taşır; sonra da kullanamaz, çünkü tek kullanımlık değer bir kez geçer.
Ağın kuralları bir adım daha atar: anahtarı yazılımda duran cüzdana belge verilmez. Kurumlar belge vermeden önce cüzdan kanıtını denetler. Canlı hizmette Tamga Wallet'ın cüzdan sağlayıcısı bu kanıtı yalnız anahtarının güvenli donanımda olduğu telefonun kendi kanıtıyla (iPhone'da App Attest, Android'de anahtar kanıtı) doğrulanan telefonlara verir. Anahtarını yazılımda tutan değiştirilmiş bir uygulama bu kanıtı alamaz.
Doğrulayıcı belgenin iptal edilmediğini nasıl bilir?
Her kurum bir iptal listesi yayımlar. Biçimi IETF Token Status List'tir: her belgenin bir sırası olan, imzalı, uzun bir bit dizisi. Bit "geçerli", "iptal" ya da "askıda" der. Listenin adresi kurumun öğrencileri ya da yılları hakkında bir şey ele vermez.
Doğrulayıcı bu listeleri önceden, düzenli aralıklarla indirir ve saklar. Kontrol anında kimseye bir şey sorulmaz. Bu gizliliği de korur: kurum belgelerinin nerede ve ne zaman gösterildiğini öğrenemez.
Cüzdanın da aynı listeleri kullanır. İnternete bağlıyken kendi belgelerine bakar ve son kontrolün saatiyle bir durum rozeti gösterir: Belge durumu. Geçerlilik süresi kısa tutulan belgelerin (örneğin öğrenci belgesi) iptal listesi yoktur; o işi kısa ömürleri görür. Ayrıntısı Bir belge iptal edilince telefonunda ne olur? yazısında.
Bir kontrolün sonucu ne olabilir?
Tamga Network'teki doğrulayıcı kontrolleri sabit bir sırayla yapar: biçim ve imza, belge türü, güven (kurum listede mi, bu tür için yetkili mi), iptal, son olarak da doğrulayıcının kendi politikası (istenen alanların hepsi açıklandı mı, istek kayıtlı amacın içinde mi). Sonuç üçünden biridir:
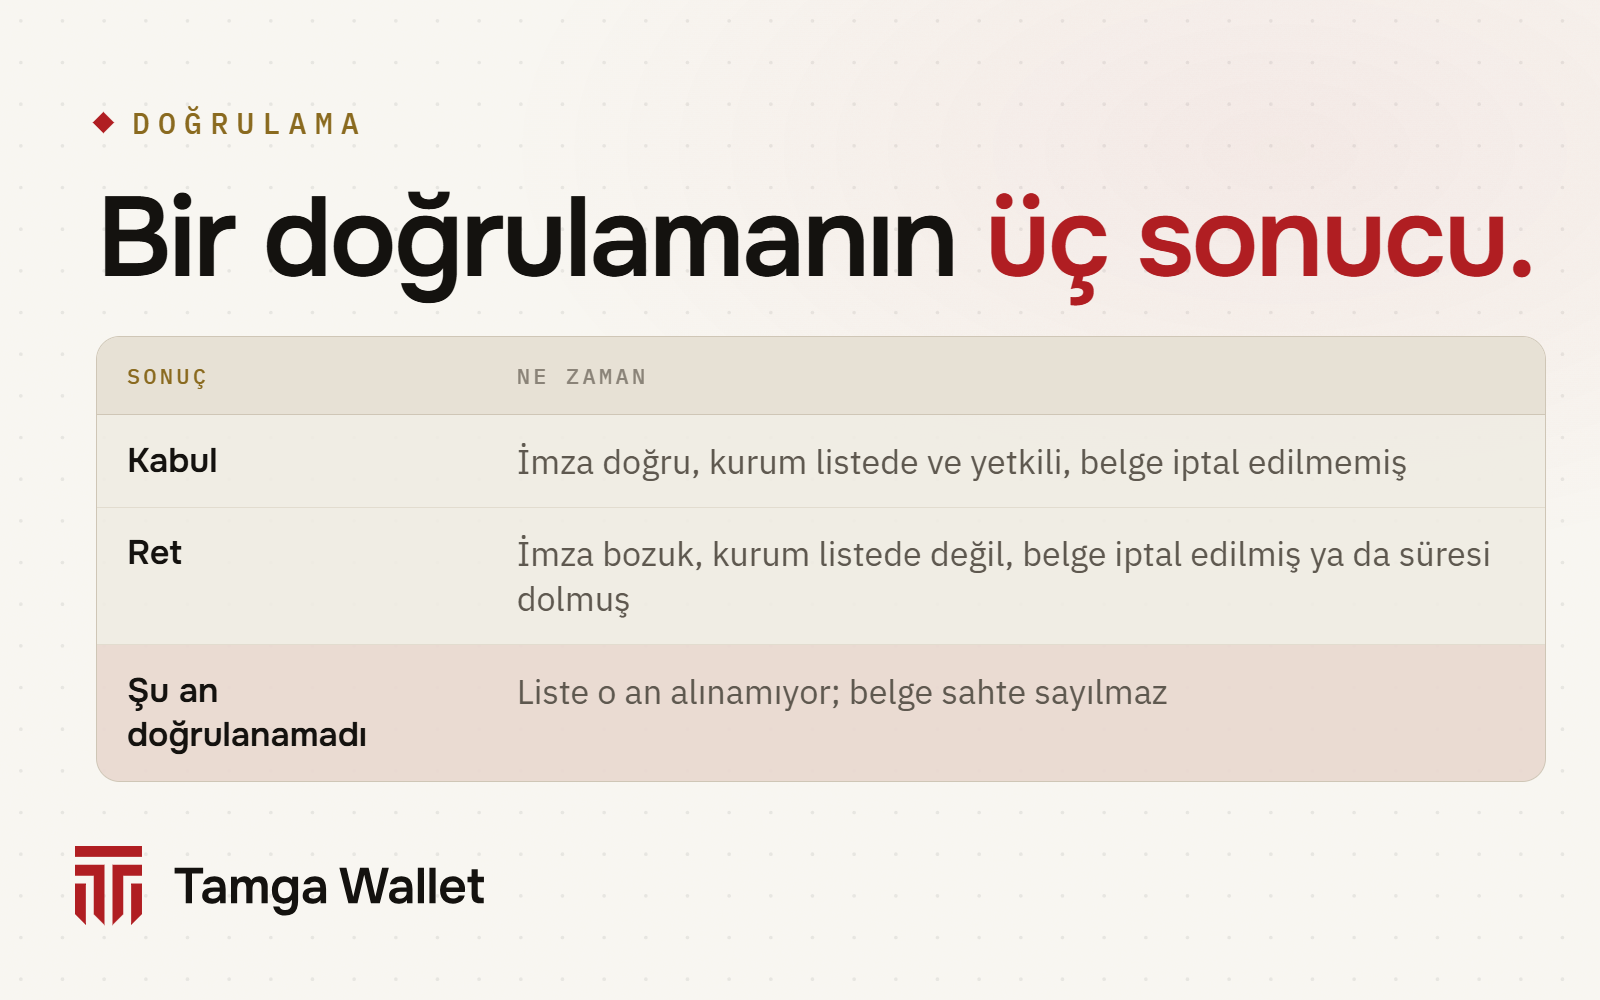
Üçüncü sonuç önemli. İptal listesi ya da güven listesi o an alınamıyorsa ve eldeki kopya fazla eskiyse sonuç "ret" değil, "şu an doğrulanamadı" olur. Ağın kuralları bunu ret gibi işlemeyi yasaklar. "Bu diploma sahte" ile "şu an kontrol edemiyorum" arasındaki fark, birinin işe alınıp alınmamasını belirleyebilir.
Sınırları neler?
Kırılmaz sistem yok. Kenarların nerede olduğunu söylemek daha doğru:
- Kilidi açık telefonun. Telefonunun kilidini bilen ve telefonunu eline geçiren biri belgelerini gösterebilir. Telefonun kaybolursa cüzdanını kapatma kodunla kapat: Telefonumu kaybettim.
- Çalınmış kurum anahtarı. Bir kurumun anahtarı ele geçirilirse sertifikası iptal edilir; doğrulayıcı imza adımında sertifika iptalini de denetler. İptal edilen sertifikayla imzalanmış belgeler artık geçmez.
- Kaynakta yanlış bilgi. İmza, belgeyi kurumun verdiğini kanıtlar; kurumun kendi kaydının doğru olduğunu kanıtlamaz. Kayıt yanlışsa belge de yanlıştır ve kurum düzeltir.
- Henüz bağımsız inceleme yok. Tamga Wallet henüz bağımsız bir güvenlik incelemesinden geçmedi. Bir açık bulursan lütfen bize bildir: Güvenlik.
Sık sorulan sorular
Doğrulanmış belge değiştirilebilir mi?
Değiştirilebilir ama değişiklik yakalanır. Herhangi bir alan değişince parmak izi değişir ve kurumun imzası artık tutmaz. Doğrulayıcı belgeyi reddeder.
Doğrulayıcının kuruma telefon açması gerekir mi?
Hayır. İmzayı kurumun yayımlanmış anahtarıyla denetler, kurumu güven listesinde bulur ve önceden indirdiği iptal listesine bakar.
İnternetim yoksa ne olur?
Belgeyi yine gösterebilirsin. Son iptal kontrolü 24 saatten eskiyse cüzdanın belgeyi "Doğrulanmadı" diye işaretler ve internete bağlanınca yeniden bakar. Karar için doğrulayıcının kendi güncel listeleri gerekir.
Cüzdandaki belgemin ekran görüntüsü geçerli bir kopya mı?
Hayır. Ekran görüntüsü bir resimdir, imzalı belge değildir; telefonundaki anahtarla imza da üretemez. Uygulama belge ve onay ekranlarında ekran görüntüsünü zaten engeller.
Güven listesinde hangi kurumların olacağına kim karar verir?
Tamga Network'ün kayıt kurumu, kurumları ve verebilecekleri belge türlerini kayda geçirir. Bugün bunu Türkiye için geçici olarak yapıyor; yapı, ileride bir devletin belgeleri ve cüzdanları değiştirmeden kendi listesini yayımlamasına izin verir.
Kaynaklar
İlgili
- Yazı · StandartlarSD-JWT VC: seçici paylaşımın arkasındaki biçimSD-JWT VC, cüzdanın imzalı bir belgenin yalnız bazı alanlarını göndermesini sağlayan belge biçimidir. Sade bir anlatım ve sadeleştirilmiş bir örnek.
- Yazı · KavramlarBir belge iptal edilince telefonunda ne olur?Kurumlar belgelerinin durumunu imzalı bir durum listesinde yayımlar. Cüzdanın listeyi kendisi denetler; kurum belgeni nerede gösterdiğini hiç öğrenmez.
- Yazı · KavramlarSeçici paylaşım: belgenin yalnız bir satırını göstermekSeçici paylaşım, imzalı bir belgenin tek bir alanını, örneğin "öğrenci mi?" yanıtını göstermeni sağlar; geri kalanı gizli kalır, imza yine doğrulanır.
- RehberBelge durumu: geçerli, iptal, askıda, doğrulanmadıCüzdan belgenin kurumca iptal edilip edilmediğini internet varken kendisi kontrol eder; rozet sonucu ve son kontrolün ne zaman yapıldığını söyler.
- RehberKayıtsız doğrulayıcı ve fazla istek uyarısıİsteyen taraf Tamga güven listesinde yoksa ya da kayıtlı izninin dışında bilgi istiyorsa cüzdan kırmızı uyarı gösterir; paylaşmak zorunda değilsin.
Adım adım anlatım Rehber’de
Kurulumdan kayıp telefona kadar her şey, uygulamanın kendi ekranlarıyla.
Tamga Wallet'ı indir
App Store ve Google Play'de. Diplomanı, öğrenci belgeni, biletini telefonunda taşı.