Kimliğin telefonunda: kim neyi tutar?
Belgelerini Tamga Wallet'ta tuttuğunda beş taraf var. Kurumun, senin, doğrulayıcının, ağın ve cüzdan sağlayıcının elinde ne var, ne görüyorlar?
Yazan: Tamga Wallet ekibi6 dk okuma
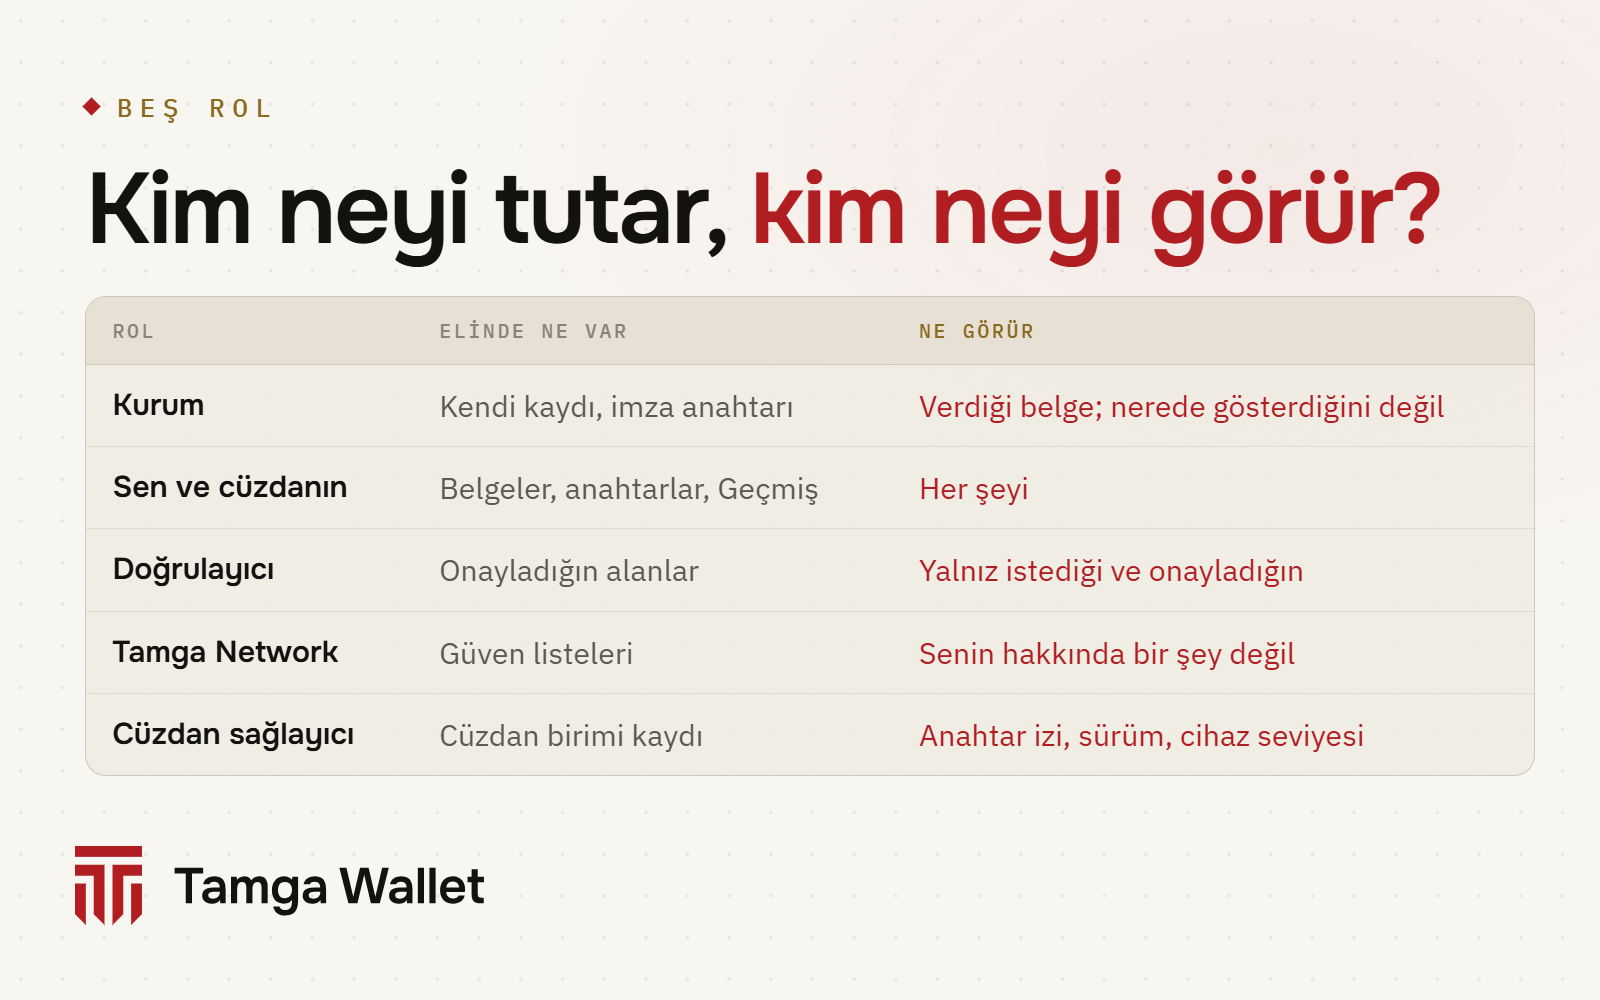
Belgelerin Tamga Wallet'ta durduğunda işin içinde beş taraf var: belgeyi veren kurum, cüzdanınla sen, belgeyi isteyen doğrulayıcı, güven listesini tutan Tamga Network ve uygulamana kefil olan cüzdan sağlayıcı. Her şeyi yalnız sen görürsün. Kurum ne verdiğini bilir ama belgeyi nerede gösterdiğini bilmez. Doğrulayıcı yalnız onayladığın alanları görür. Ağ liste yayımlar, senin hakkında bir şey öğrenmez. Cüzdan sağlayıcıda uygulamanın teknik kaydı durur, belgelerin durmaz.
Aşağıda taraflar tek tek: kimin elinde ne var, kim neyi görebilir, neyi göremez.
Dijital kimlik cüzdanında taraflar kimler?
Kâğıt diplomada iki taraf vardır: diplomayı basan üniversite ve diplomayı uzattığın kişi. Dijital cüzdandaki belgede birkaç taraf daha var, çünkü eskiden üniversiteye telefon açarak yapılan kontrol artık kendiliğinden yapılıyor.
| Taraf | Örnek | Görevi |
|---|---|---|
| Kurum (belge veren) | üniversiten, etkinlik düzenleyicisi | belgeyi verir ve imzalar, gerekirse iptal eder |
| Sen ve cüzdanın | telefonundaki Tamga Wallet | belgeyi saklar, onayını sorar, gösterir |
| Doğrulayıcı | işverenin sitesi, indirim sayfası, kapıdaki okuyucu | belge ister ve denetler |
| Tamga Network | güven listesi | hangi kurumların ve doğrulayıcıların kayıtlı olduğunu söyler |
| Cüzdan sağlayıcı | Tamga Wallet'ın arkasındaki hizmet | uygulamanın gerçek ve güvenli bir cüzdan olduğunu kurumlara kanıtlar |
Tamga Network'ün kurallarında bir kuruluş birden çok rol üstlenebilir. Bilet satıcısı hem bileti verir hem kapıda bileti denetler. Her rol için ayrı kaydolur, her rolün kuralına ayrı uyar.
Kurumun elinde ne var, kurum ne görür?
Kurumun elinde iki şey var: senin hakkındaki kendi kaydı (öğrenci kaydı, bilet satışı) ve belgeleri imzaladığı anahtar. Anahtar kurumda kalır. Tamga Network'ün kurallarına göre ağ, bir kurumun belge verme yazılımını barındırsa bile o kurumun imza anahtarını tutmaz.
Belgeyi alırken kurum zaten bilmesi gerekeni görür: bir cüzdana belge verdiğini. Bazı kurumlar önce kim olduğunu sorar. O zaman cüzdanındaki kimlik belgesini gösterirsin, kurum bunu kendi kaydıyla eşleştirir.
Sonrasını ise görmez. Bir doğrulayıcı diplomanın iptal edilip edilmediğine bakarken üniversiteye sormaz. İptal listeleri önceden yayımlanır; doğrulayıcı bunları kontrolden önce indirip saklar. Bu yüzden üniversite diplomanı nerede, ne zaman, kaç kez gösterdiğini öğrenemez. Dijital kimlik cüzdanlarının dayandığı AB tüzüğü de bunu ister: cüzdan, belgelerin nasıl kullanıldığı hakkında belge verene bilgi vermez (Tüzük (AB) 2024/1183, Md. 5a(5)(b)).
Senin ve cüzdanının elinde ne var?
Sana ait olan her şey sende:
- Belgelerin kendisi, telefonunda şifreli. Şifreleme anahtarı yalnız o telefonda olduğu için telefon yedeğine giden kopya okunamaz.
- Belgeleri gösteren anahtarlar. Her belge, telefonun anahtar deposunda (iPhone'da Secure Enclave, Android'de Keystore) üretilen bir anahtara bağlıdır. Anahtar telefondan çıkmaz. Belgeni kopyalayan biri onu senin yerine gösteremez.
- Geçmişin. Hangi belgeyi kime, hangi alanlarla, ne zaman gösterdiğin yalnız telefonundaki Geçmiş'te kayıtlı. Sunucuya da sunucu yedeğine de gitmez: Geçmiş.
Hesap yok, parola yok. Cüzdanı telefonda kalan 6 haneli bir PIN ile açarsın, her paylaşımı da telefonun kendi kilidiyle (yüzün, parmak izin ya da telefon parolan) onaylarsın.
Doğrulayıcı ne görür?
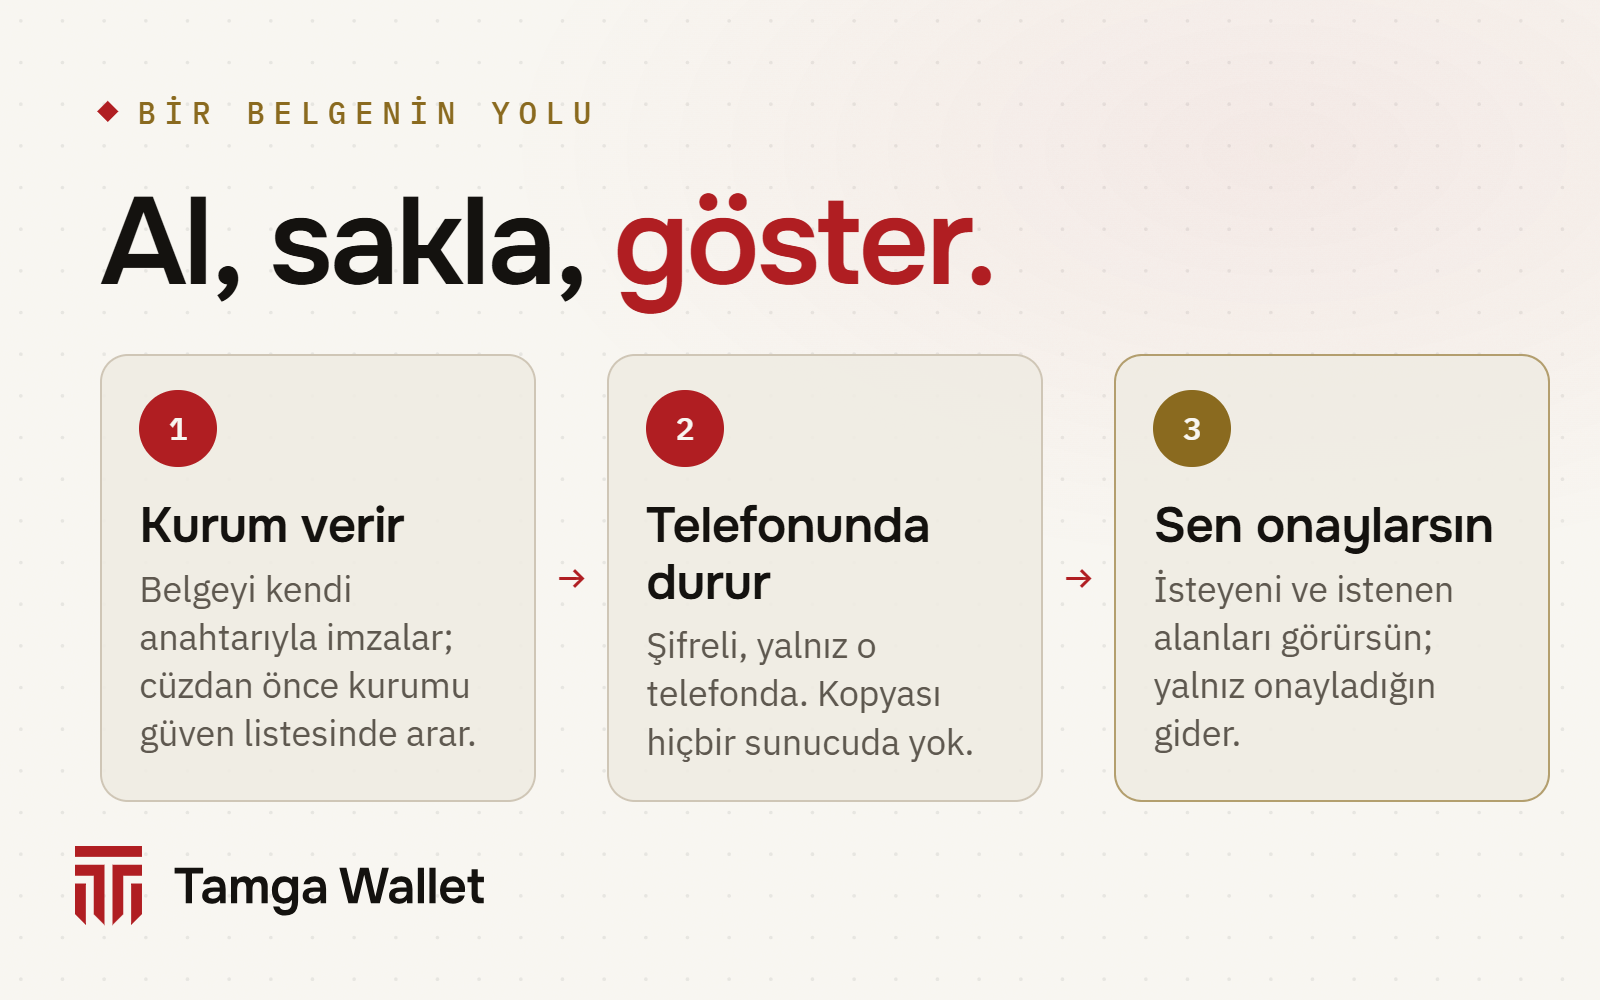
Yalnız istediği ve senin onayladığın bilgileri. Bir site belge istediğinde cüzdan sana kimin istediğini, hangi alanları ve ne amaçla istediğini gösterir. Paylaş'a dokunup telefon kilidinle onaylarsan yalnız o alanlar gider. Onaylamazsan hiçbir şey gitmez.
Bunu güçlendiren birkaç ayrıntı var:
- Alanlar tek tek gizlenir. Belge, her alanı ayrı ayrı dışarıda bırakılabilecek biçimde kurulur (seçici paylaşım). İş başvurusu yalnız "mezun" ve "derece" istiyorsa not ortalaman ve öğrenci numaran telefonunda kalır.
- Her doğrulayıcıya ayrı kopya gider. Cüzdan her belgeden birkaç kopya tutar; aynı doğrulayıcıya hep aynı kopyayı, farklı doğrulayıcılara farklı kopyaları verir. İki doğrulayıcı ellerindekini karşılaştırsa bile seni belgenin imzasından ya da anahtarından eşleştiremez (neden).
- "Tamga ile giriş yap" her siteye ayrı takma ad verir. Kimlik numaran paylaşılmaz.
- Yaş tek başına kanıtlanabilir. Site yalnız "18 yaş üstü mü?" diye sorarsa yanıt doğum tarihin, adın ve belgenin kendisi gösterilmeden kanıtlanır: Yaşını kanıtla. Arka planı Yaşını doğum tarihini göstermeden kanıtlamak yazısında.
Doğrulayıcının sonra elinde tuttuğu bilgi kendi kurallarına tabidir; cüzdan onu silemez. Cüzdanın yapabildiği, istemene yardım etmektir. Geçmiş'ten o kuruluşa "verilerimi sil" talebi gönderebilir ya da şüpheli bir isteği Kişisel Verileri Koruma Kurumu'na bildirebilirsin: Silme talebi.
Doğrulayıcı güven listesinde yoksa ya da kayıtlı amacını aşan bir bilgi isterse cüzdan kırmızı bir uyarı gösterir ve Paylaş düğmesini birkaç saniye bekletir. Paylaşmak zorunda değilsin: Kayıtsız doğrulayıcı.
Tamga Network ne görür?
Tamga Network kuralları ve imzalı güven listelerini tutar. Liste hangi kurumların kayıtlı olduğunu, her birinin hangi belge türlerini verebileceğini, hangi doğrulayıcıların hangi amaçla kayıtlı olduğunu ve hangi cüzdan sağlayıcıların tanındığını gösterir.
Cüzdanın bu listeleri herkese açık dosyalar olarak indirir; indirirken senin hakkında hiçbir bilgi gitmez. Belge türü kataloğu ve iptal listeleri için de durum aynı: herkese açıktır, bütün olarak indirilir.
Ağ Tamga Wallet'ı işletmez. Tamga Wallet ayrı bir şirketin ayrı ürünüdür ve ağın ilk cüzdanıdır. Güven listesine her cüzdan hangi yoldan giriyorsa o yoldan girer: Tamga Wallet ve Tamga Network.
Karşına çıkabilecek iki ağ hizmeti var:
| Ağ hizmeti | Ne zaman karşına çıkar | Ona ne gider |
|---|---|---|
| Kimlik servisi | kimlik belgesi almayı seçtiğinde | kimlik kartının ve yüzünün görüntüleri doğrulama sayfasından doğrudan Tamga Network'e ve onun doğrulama sağlayıcısına gider; Tamga Wallet'a hiç ulaşmaz |
| Tamga Verify (barındırılan doğrulayıcı) | bir kuruluş belgeleri onunla denetlediğinde | yalnız onayladığın alanlar, isteyen kuruluş adına |
Bu hizmetlerde veri sorumlusu Tamga Network'tür ve ağın kendi aydınlatma metni geçerlidir.
Cüzdan sağlayıcı neyi görür, neyi görmez?
Cüzdan sağlayıcı uygulamanın arkasındaki hizmettir ve işi dardır: cüzdan birimini kaydeder, telefonun cihaz kanıtını denetler, kurumlara "bu gerçek bir Tamga Wallet, anahtarları güvenli donanımda" diyen kısa beyanlar imzalar. Telefonun kaybolursa cüzdanını kapatmanı da sağlar.
Tamga Wallet'ın gizlilik politikasına göre cüzdan sağlayıcıda şunlar durur:
- cüzdan biriminin anahtar parmak izi, uygulama sürümü, kayıt zamanı ve cüzdanın iptal edilip edilmediği;
- cihaz kanıtı kontrolünün sonucu, o da yalnız seviye olarak: anahtar telefonun güvenli çipinde mi, yazılımda mı;
- istersen kapatma kodunun tek yönlü parmak izi (kodun kendisi asla).
Bu kayıtta ad, telefon numarası, e-posta, kimlik numarası ya da cihaz kimliği yok. Cüzdan sağlayıcı belgelerini, Geçmiş'ini, paylaştığın alanları ve kimlerle paylaştığını görmez. Sunucu kayıtlarına IP adresi yazılmaz. Uygulamada reklam, analiz ve çökme raporlama yok; bildirimler sunucudan gönderilmez, telefonda üretilir.
AB tüzüğünün cüzdan sağlayıcılardan istediği de bu: cüzdanı sunmak için gerekenden fazlasını toplamamak ve başka verilerle birleştirmemek (Tüzük (AB) 2024/1183, Md. 5a(14)).
Belgeyi kim iptal edebilir, kim haberdar olur?
Belgeyi yalnız onu veren kurum iptal edebilir ya da askıya alabilir. İnternete bağlıyken cüzdanın kurumun iptal listesine kendisi bakar. Belgedeki rozet Geçerli, İptal edildi, Askıda ya da Doğrulanmadı der, son kontrolün saatini de gösterir: Belge durumu.
Belgeyi gösterdiğinde doğrulayıcı aynı listeye bakar. Liste önceden ve bütün olarak indirildiği için ne kurum ne de ağ hangi belgenin denetlendiğini öğrenir (durum listeleri nasıl çalışır).
Sık sorulan sorular
Tamga belgelerimi görebilir mi?
Hayır. Belgeler telefonunda şifreli durur; ne cüzdan sağlayıcıya ne de Tamga Network'e gider. Belgeyi veren kurum kendi kaydını tutar, doğrulayıcı da senin onayladığın kadarını alır.
İşverene diplomamı gösterdiğimde üniversite bunu öğrenir mi?
Hayır. İşveren üniversitenin imzasını ve yayımladığı iptal listesini üniversiteye sormadan denetler. Üniversite diplomanın nerede ve ne zaman gösterildiğini öğrenmez.
Cüzdan sağlayıcı benim hakkımda ne bilir?
Cüzdan biriminin teknik kaydını: anahtar parmak izi, uygulama sürümü, kayıt zamanı, iptal durumu ve cihaz kanıtı seviyesi. Ad, telefon, e-posta, kimlik numarası ya da cihaz kimliği yok.
Kimlerle paylaştığımın listesi nerede?
Yalnız telefonunda, Geçmiş'te. Yeni telefona geçerken parolalı bir dosya olarak dışa aktarabilirsin; sunucuya hiç gitmez.
Site, onay ekranında gördüğümden fazlasını görebilir mi?
Hayır. Yalnız gördüğün ve onayladığın alanlar gider. Site kayıtlı amacının dışında bir şey isterse cüzdan ayrıca uyarır.
Kaynaklar
- Tüzük (AB) 2024/1183 (eIDAS 2.0), Madde 5a — cüzdan şartları, 5a(5)(b) ve 5a(14) dahil
- Tamga Network belgeleri: güven listeleri, iptal, gizlilik
- Nasıl çalışır · Güvenlik · Gizlilik politikası
İlgili
- Yazı · GizlilikMerkezî veritabanı yok: verilerin neden tek yerde toplanmaz?Belgelerin telefonunda, kurum kendi kaydını tutar, ağ yalnız güvenilen kurumların listesini tutar. Herkesin belgesini tutan sunucu yok.
- Yazı · GizlilikAynı belgeyi iki yere göstermek: neden birbirine bağlanamaz?Tamga Wallet her doğrulayıcıya belgenin ayrı kopyasını, her siteye ayrı takma ad verir; iki yer kayıtlarını karşılaştırıp seni eşleştiremez.
- Yazı · KavramlarBir belge iptal edilince telefonunda ne olur?Kurumlar belgelerinin durumunu imzalı bir durum listesinde yayımlar. Cüzdanın listeyi kendisi denetler; kurum belgeni nerede gösterdiğini hiç öğrenmez.
- Rehberİşlem geçmişine bakGeçmiş sekmesi kime, ne zaman, hangi alanları gösterdiğini ve hangi belgeleri aldığını listeler; günlük yalnız bu telefonda durur.
- RehberKayıtsız doğrulayıcı ve fazla istek uyarısıİsteyen taraf Tamga güven listesinde yoksa ya da kayıtlı izninin dışında bilgi istiyorsa cüzdan kırmızı uyarı gösterir; paylaşmak zorunda değilsin.
Adım adım anlatım Rehber’de
Kurulumdan kayıp telefona kadar her şey, uygulamanın kendi ekranlarıyla.
Tamga Wallet'ı indir
App Store ve Google Play'de. Diplomanı, öğrenci belgeni, biletini telefonunda taşı.